De la observación a la decisión protectora
Webinar Smart Management — 10 de octubre de 2026 – Venezuela
Por Fernando Vaccotti
| Apertura
Nos reúne una preocupación común: cómo gestionar el riesgo y proteger personas, operaciones y reputación en una región donde el entorno cambia con una velocidad que, muchas veces, excede nuestros modelos de decisión.
Mi tema es el análisis de entornos. Y quisiera partir de una idea muy simple: un incidente casi nunca comienza en el instante en que se hace visible. Antes hubo señales, cambios, tensiones, actores moviéndose, vulnerabilidades que se acumularon y, con frecuencia, datos que estaban disponibles pero no fueron convertidos en conocimiento útil.
Por eso analizar el entorno no significa elaborar un informe decorativo, ni recopilar noticias, ni hacer una descripción del país o de la ciudad donde operamos. Significa comprender qué está cambiando, quién tiene capacidad de afectar nuestra misión, cuáles son nuestras exposiciones y qué decisiones debemos adoptar antes de que la amenaza nos imponga el ritmo.
La pregunta correcta no es solamente: “¿Qué amenaza existe?”. Debería ser: “¿Qué puede afectar el cumplimiento de nuestra misión, por qué vía, con qué señales previas y con qué capacidad de respuesta contamos?”. Allí comienza la gestión profesional del riesgo.
| El cambio de época
Durante mucho tiempo la seguridad se pensó como perímetro, guardia, cerradura, cámara y reacción. Todo eso continúa siendo necesario; sería un error descartarlo. Pero hoy resulta insuficiente. La amenaza se ha vuelto híbrida: combina criminalidad, presión social, desinformación, ciberincidentes, fraude, extorsión, afectación reputacional, disrupciones logísticas y, en algunos contextos, violencia política o terrorista.
El entorno ya no es el paisaje que rodea a la organización. Es una variable activa de riesgo. Y en Latinoamérica esa condición tiene características propias: presencia de economías criminales, corredores fronterizos porosos, debilidad institucional desigual, alta exposición de infraestructuras críticas, fragmentación de la información y una sociedad hiperconectada que transforma cualquier episodio local en una crisis de imagen en cuestión de minutos.
El espacio público se convirtió, muchas veces, en el escenario del mensaje criminal. Un ataque, una balacera, una amenaza filmada, un corte de ruta o una publicación manipulada no buscan producir solamente un daño físico. Buscan instalar percepción de control, miedo y desconfianza. El enemigo ya no necesita infiltrarse en el perímetro: también puede vivir en el algoritmo.
Por eso, cuando hablamos de protección, no hablamos solo de custodiar un activo. Hablamos de preservar la capacidad de una organización para seguir cumpliendo su misión. Seguridad, continuidad y reputación son hoy partes de un mismo sistema.
| Qué es analizar un entorno
Propongo definirlo así: el análisis estratégico de entorno es un proceso continuo que permite observar, interpretar y anticipar los factores políticos, sociales, económicos, criminales, tecnológicos, ambientales y comunicacionales que pueden afectar a una persona, una organización, una comunidad o una infraestructura crítica.
Hay tres verbos en esta definición: observar, interpretar y anticipar.
Observar es recoger información de calidad. No solo fuentes abiertas, prensa y redes sociales. También reportes operativos, incidentes menores, ausentismo, cambios en la rutina, alertas de personal, vínculos comunitarios, proveedores, autoridades y actores territoriales. La información relevante suele estar dispersa.
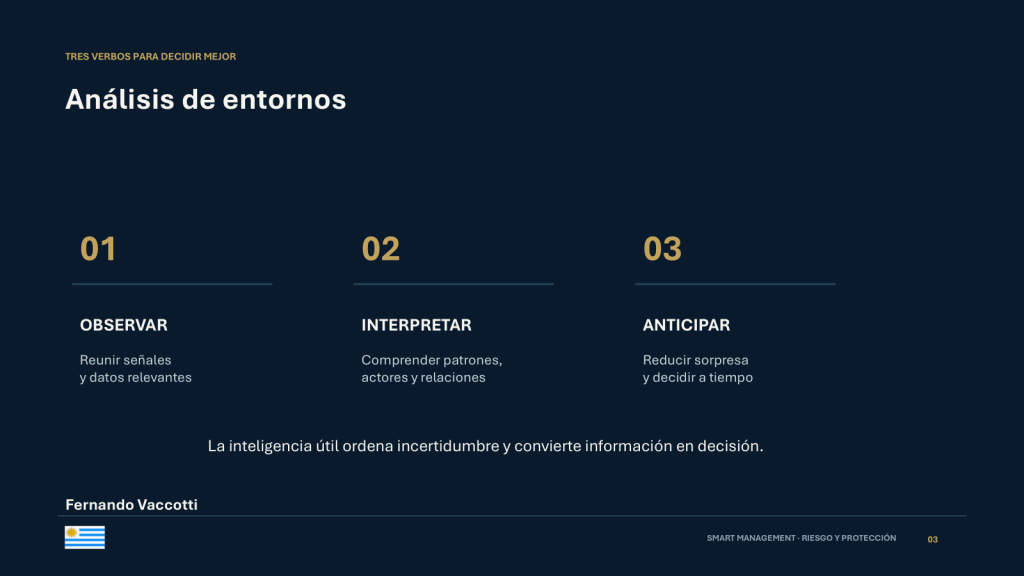
Interpretar es darle sentido. Una protesta aislada puede ser una manifestación legítima; pero si coincide con una disputa sindical, restricciones de insumos, convocatoria digital, presencia de actores violentos y una operación crítica en la zona, ya no es un dato aislado: es una combinación de factores que debe ser evaluada.
Anticipar es convertir esa interpretación en decisión. No se trata de adivinar el futuro. Se trata de reducir la sorpresa. La buena inteligencia no elimina la incertidumbre; la ordena, la jerarquiza y permite decidir con tiempo.
En esta etapa conviene evitar dos errores. El primero es el exceso de información: creer que tener muchos datos equivale a comprender. El segundo es el sesgo de confirmación: buscar solo aquello que confirma lo que ya pensamos. El análisis serio busca contradicciones, hipótesis alternativas y señales que puedan invalidar nuestra apreciación inicial.
| Un método práctico en seis pasos
Para que este concepto sea aplicable, propongo una metodología simple de seis pasos.
Primero: definir misión y activos críticos. No hay análisis de riesgo sin saber qué debemos proteger. Puede ser la vida de personas, una operación portuaria, una cadena de suministro, datos sensibles, una instalación, la continuidad de un servicio, una marca o la legitimidad de una institución. El riesgo es del negocio, de la misión o de la organización; seguridad aporta método para gestionarlo, pero no puede trabajarlo aislada.
Segundo: delimitar el entorno. Debemos mirar por capas: entorno global y geopolítico; entorno nacional; entorno local; entorno físico inmediato; y entorno digital. Una empresa puede tener una planta segura, pero depender de una ruta vulnerable, de un puerto congestionado, de un proveedor expuesto a fraude o de una narrativa digital que deteriore su licencia social para operar.
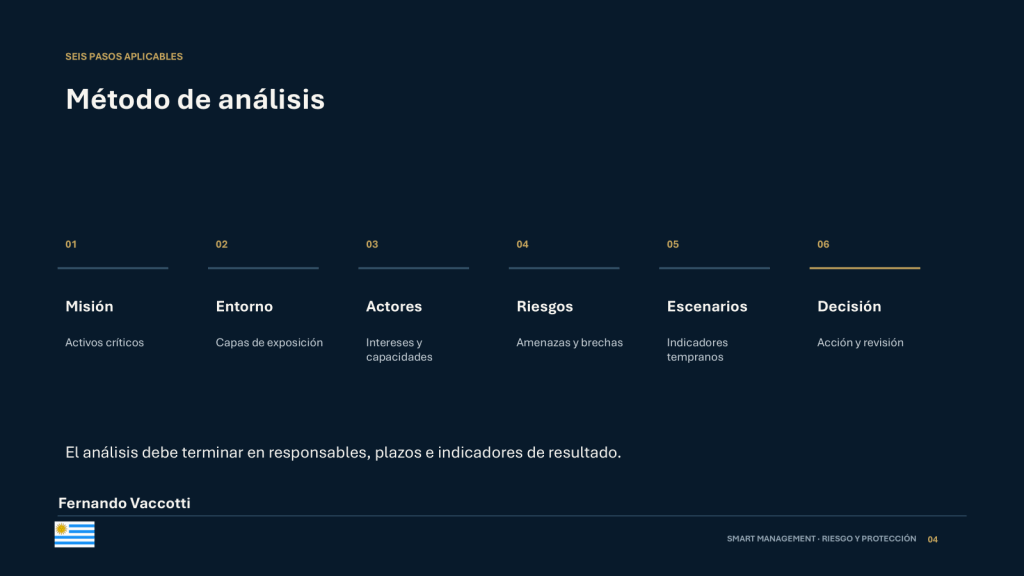
Tercero: identificar actores. Preguntemos quiénes influyen, con qué intereses y con qué capacidad. Autoridades, comunidades, sindicatos, proveedores, competidores, medios, grupos delictivos, organizaciones sociales, clientes, aliados, empleados y actores digitales. Un mapa de actores no clasifica buenos y malos: muestra poder, interés, relaciones, capacidad de movilización y potencial de cooperación o conflicto.
Cuarto: identificar amenazas y vulnerabilidades. La amenaza es aquello que puede producir daño; la vulnerabilidad es la condición que permite que ese daño tenga éxito. No basta con decir “hay inseguridad” o “hay ciberdelincuencia”. Hay que precisar: ¿cuál amenaza?, ¿sobre qué activo?, ¿por qué vector?, ¿con qué probabilidad?, ¿qué consecuencias tendría?, ¿qué controles existen y dónde están las brechas?
Quinto: construir escenarios. Recomiendo trabajar, al menos, con tres: un escenario de continuidad, uno de deterioro y uno de disrupción. No para dramatizar, sino para obligarnos a pensar alternativas. Cada escenario debe tener indicadores de alerta temprana. Si esos indicadores aparecen, cambia el nivel de vigilancia, se revisan medidas y se activa una respuesta proporcional.
Sexto: decidir, comunicar y revisar. El análisis que no llega a una decisión es solo información. El producto final debe decir con claridad: qué sabemos, qué no sabemos, qué riesgo priorizamos, qué medida proponemos, quién la ejecuta, cuándo se revisa y cuál será el indicador de resultado.
| Riesgo, protección y capas
Permítanme detenerme en una distinción fundamental. Riesgo no es amenaza. El riesgo surge de la relación entre amenaza, vulnerabilidad e impacto sobre un activo crítico. Y la gestión de riesgo madura no intenta eliminar todo riesgo: busca reducirlo a un nivel tolerable, compatible con la misión y los recursos disponibles.
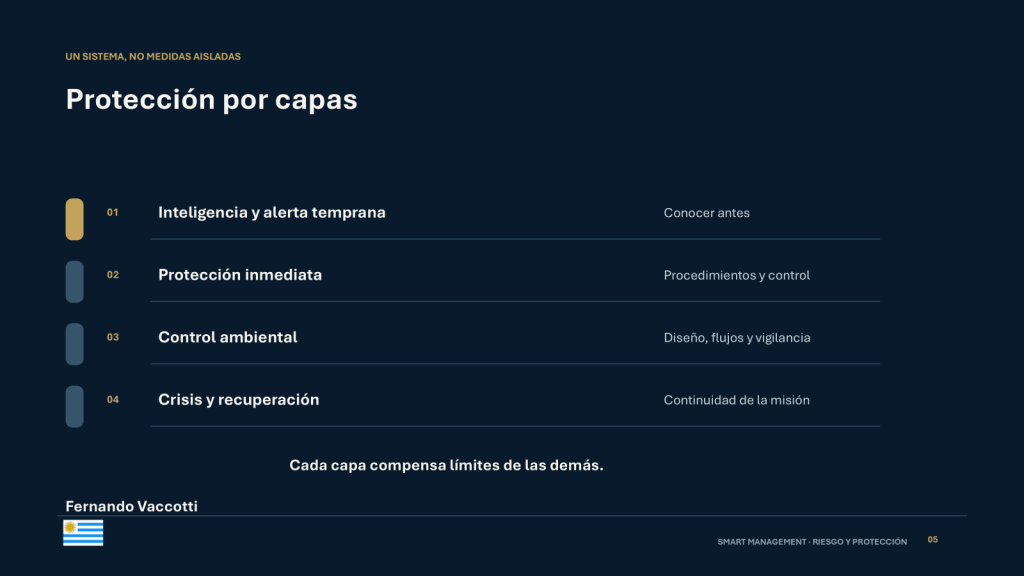
Aquí es muy útil pensar la protección por capas. La primera capa es la inteligencia y la alerta temprana: conocer antes. La segunda es la protección inmediata: procedimientos, escoltas cuando corresponda, controles de acceso, comunicaciones, planes de movimiento y capacidad de extracción. La tercera es el control ambiental: iluminación, diseño del espacio, visibilidad, flujos, barreras, videovigilancia, control de estacionamiento y coordinación con el entorno. La cuarta es la gestión de crisis, continuidad y recuperación.
Ninguna capa es suficiente por sí sola. Una cámara sin monitoreo es evidencia tardía. Un guardia sin información previa es presencia sin criterio. Un protocolo que nadie practicó es papel. Y una respuesta excelente después de una crisis no compensa la falta de prevención si la organización queda fuera de operación.
La protección ejecutiva, por ejemplo, ya no se mide por la cantidad de armas ni por la espectacularidad del dispositivo. Se mide por la capacidad de leer el entorno antes de que el entorno nos lea a nosotros. Es discreción, planeamiento, disciplina de movimiento, comunicaciones, preparación del protegido y, sobre todo, decisiones basadas en una apreciación dinámica del riesgo.
| El valor de la alerta temprana
La alerta temprana es quizá el punto donde más valor agrega el análisis de entornos. No es una alarma genérica. Es un sistema que define qué señales se observarán, quién las valida, quién recibe la alerta y qué decisión concreta se toma.
Pensemos en ejemplos sencillos. En una operación logística, podrían ser bloqueos incipientes, robos reiterados en un corredor, cambios de modalidad delictiva, información sobre extorsión o movimientos inusuales cerca de la instalación. En una entidad financiera: aumento de fraude digital, suplantación de identidad, campañas coordinadas contra la reputación o presión sobre empleados. En una actividad pública: convocatorias digitales, reconocimiento previo de rutas, cambios en el clima social, amenazas dirigidas o fallas de coordinación institucional.
La clave es distinguir ruido de señal. Para eso propongo cuatro preguntas: ¿la señal es nueva?, ¿se repite?, ¿se combina con otras?, ¿afecta un activo crítico? Si la respuesta es afirmativa en más de un punto, es momento de elevar la atención.
También debemos recordar que la alerta temprana requiere humildad profesional. No todo se puede prever, pero muchas crisis sí muestran indicios. El problema no suele ser la inexistencia de señales, sino la ausencia de un proceso que las conecte, las valore y las traduzca en acción.
| Gobernanza, cultura y resiliencia
Un buen análisis no puede quedar encerrado en el área de seguridad. Debe dialogar con dirección, operaciones, recursos humanos, comunicaciones, tecnología, asuntos legales y continuidad. Este es el espíritu de la gestión de riesgos empresariales aplicada a la seguridad: responsabilidad compartida, decisiones informadas y métricas claras.
La pregunta que debe hacerse la dirección no es “¿estamos seguros?”, porque la respuesta responsable casi nunca será un sí absoluto. Debe preguntarse: “¿qué riesgos pueden impedir nuestra misión, cuáles aceptamos, cuáles mitigamos y qué capacidad tenemos para responder y recuperarnos?”.
La resiliencia se construye antes del impacto. Es la capacidad de anticipar, absorber, responder y recuperar. Una organización segura no es aquella que nunca enfrenta incidentes; es aquella que, aun frente a ellos, mantiene su misión, protege a su gente, aprende y vuelve más fuerte.
Por eso el análisis de entornos debe producir una rutina: reunión periódica de riesgo, tablero de indicadores, responsable por cada acción, ejercicios de crisis, actualización de contactos y revisión de lecciones aprendidas. La frecuencia depende de la exposición. En contextos dinámicos, un informe trimestral puede ser una fotografía vieja; el monitoreo debe ser continuo.
| Cierre
Quisiera cerrar con una convicción. En nuestra región, la seguridad no puede ser reactiva ni meramente instrumental. Requiere lectura territorial, inteligencia aplicada, comprensión de actores, gestión de vulnerabilidades y capacidad de decisión.
Analizar el entorno no es intentar controlar lo incontrolable. Es evitar que la incertidumbre nos paralice. Es pasar de la sorpresa a la preparación; del dato disperso a la decisión; del perímetro aislado a un sistema de protección con propósito.
La pregunta final para cada organización es sencilla, aunque exigente: ¿estamos viendo solamente lo que ocurrió, o estamos aprendiendo a leer lo que puede ocurrir?
Muchas gracias. Quedo muy atento al intercambio con Ramiro, Juan Carlos y con todos ustedes.


